São 2h47 de uma terça-feira. O escritório está vazio, as luzes apagadas, o último colaborador foi embora há seis horas. Para quem olha de fora, a empresa está dormindo.
Dentro da rede, não está. Nesse exato momento, processos automatizados podem estar testando senhas, mapeando servidores e copiando arquivos — e nenhuma dessas ações dispara um telefonema para ninguém.
É essa janela de silêncio que o monitoramento 24×7 existe para cobrir. E os números mostram que ela não é uma preocupação teórica: é exatamente onde a maioria dos ataques acontece.
📌 O Essencial
- 88% das cargas de ransomware são disparadas fora do horário comercial, segundo o Sophos Active Adversary Report 2026. O ataque não escolhe o dia útil — ele evita.
- Depois de entrar, o invasor leva em média 3,4 horas para alcançar o Active Directory, o coração das credenciais da empresa. É menos do que uma noite de sono.
- O tempo médio de permanência dentro da rede é de 3 dias. Três dias circulando antes de alguém perceber.
- Detectar internamente muda a conta. Empresas que descobrem a violação sozinhas economizam cerca de US$ 900 mil em relação às que são avisadas pelo próprio invasor.
O que acontece na rede de TI da sua empresa de madrugada?
De madrugada, a rede continua recebendo tentativas de acesso, varreduras automatizadas e testes de credenciais — só que sem ninguém para interpretar os alertas. A atividade não diminui com o expediente; o que diminui é a capacidade de resposta.
A cena mais comum não tem nada de cinematográfico. Não há alarme tocando nem tela vermelha piscando. Há apenas registros sendo gravados em um log que ninguém vai ler antes das 8h.
O que acontece nessas horas se divide em três tipos de atividade:
- Varredura automatizada. Robôs percorrem faixas de IP procurando portas abertas, serviços desatualizados e VPNs mal configuradas. Eles não escolhem alvos: encontram.
- Tentativa de credenciais. Senhas vazadas de outros serviços são testadas em massa contra os acessos remotos da empresa. Basta uma repetida para abrir a porta.
- Movimentação interna. Se o acesso já foi conquistado em algum momento anterior, a madrugada é quando o invasor circula com mais liberdade — porque é quando o comportamento anômalo não é percebido.
A rede não está em repouso. Ela está desacompanhada. São coisas bem diferentes.
Por que os ataques se concentram fora do horário comercial?
Porque a chance de interrupção é menor. O invasor sabe que entre o momento do ataque e a primeira reação humana existe uma janela de várias horas — e ele planeja o ataque para caber dentro dela. A escolha do horário é uma decisão tática.
Os dados do Sophos Active Adversary Report 2026, construído sobre investigações reais de resposta a incidentes, são diretos:
- 88% das cargas de ransomware são implantadas fora do horário comercial
- 79% das ações de exfiltração de dados também ocorrem nesse período
- O horário comercial considerado no estudo é de segunda a sexta, das 8h às 18h
Ou seja: praticamente nove em cada dez sequestros de dados acontecem quando o time de TI já foi embora. Não é coincidência — é projeto.
Há ainda um agravante de calendário. Feriados prolongados e vésperas de fechamento contábil concentram o risco por dois motivos simultâneos: a equipe está reduzida e a pressão para voltar a operar rápido é máxima. É quando a empresa tem menos capacidade de reagir e mais motivo para ceder à chantagem.
Some-se a isso o fator geográfico. Boa parte dos grupos criminosos opera em fusos horários distantes do brasileiro — o que significa que o expediente deles coincide naturalmente com a nossa madrugada. Para o invasor, não há nada de heroico em atacar às 3h: é horário comercial.
O que são ataques automatizados e por que eles não dormem?
Ataques automatizados são programas que varrem a internet continuamente em busca de sistemas vulneráveis, sem intervenção humana e sem seleção prévia de alvos. Eles não avaliam o porte nem o faturamento de quem estão testando.
É por isso que a frase “minha empresa é pequena demais para interessar a um hacker” perdeu completamente o sentido. O robô não sabe o tamanho da sua empresa. Ele sabe que a porta 3389 está aberta.
E, quando a varredura automatizada encontra algo, o operador humano entra em cena — normalmente no fuso horário dele, que raramente coincide com o seu.
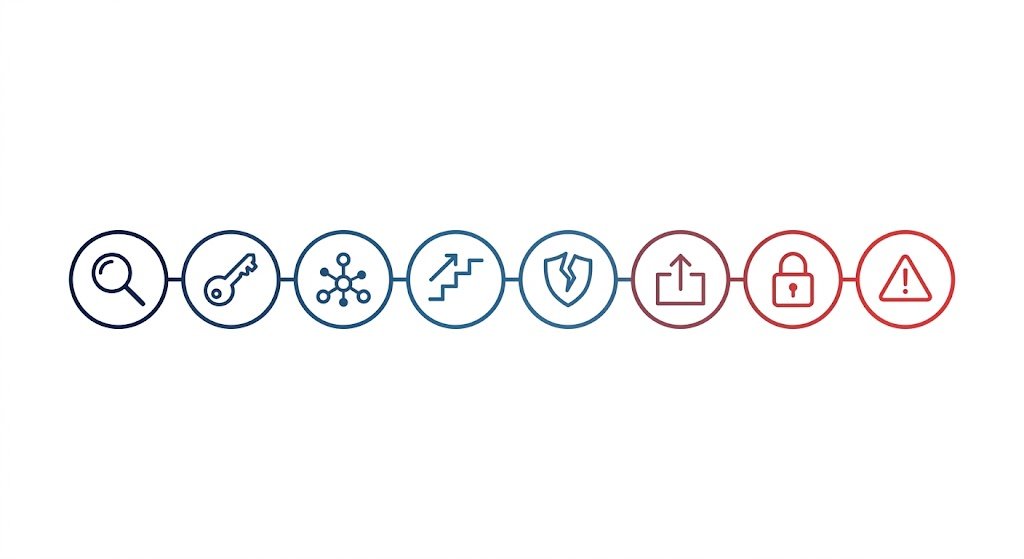
A linha do tempo de uma noite sem monitoramento
A tabela abaixo reconstrói uma sequência típica, com base nos padrões de tempo descritos pela Sophos: 3,4 horas até o Active Directory e permanência média de 3 dias na rede.
| Horário | O que o invasor está fazendo | O que a empresa vê sem monitoramento | O que o monitoramento 24×7 vê |
|---|---|---|---|
| 19h | Varredura automatizada localiza um serviço remoto exposto | Nada. Não há ninguém no painel | Pico anômalo de tentativas de conexão externa |
| 21h | Teste de credenciais vazadas até um par funcionar | Um login bem-sucedido no log | Login válido em horário atípico, de origem incomum |
| 23h | Reconhecimento: mapeamento de servidores e permissões | Nada. O tráfego parece interno | Varredura interna incompatível com o usuário logado |
| 00h30 | Escalada de privilégios e chegada ao Active Directory | Nada | Criação de conta administrativa fora do processo |
| 02h | Desativação de proteções e exclusão de backups | Nada | Tentativa de parar serviços de segurança — alerta crítico |
| 04h | Exfiltração de dados para servidor externo | Nada | Volume incomum de saída de dados |
| 05h30 | Criptografia em massa dos arquivos | Nada, até alguém chegar | Processo de criptografia interrompido e host isolado |
| 08h | Ataque concluído | A tela com o bilhete de resgate | Incidente contido há horas |
Repare na coluna do meio. Não é que a empresa tenha reagido mal — é que ela não teve a chance de reagir.
O que é monitoramento 24×7 e o que exatamente ele observa?
Monitoramento 24×7 é a vigilância contínua da rede e dos sistemas por analistas de segurança, em turnos ininterruptos, com capacidade de detectar comportamento anômalo e agir sobre ele em qualquer horário. O ponto central não é a ferramenta: é haver alguém de plantão.
Aqui mora uma confusão que custa caro. Muitas empresas acreditam já ter monitoramento porque possuem ferramentas de disponibilidade — aquelas que avisam quando um servidor cai ou quando o disco enche.
Isso é monitoramento de infraestrutura, não de segurança. Um servidor invadido continua respondendo ao ping normalmente. Aliás, o invasor faz questão de que ele continue.
O monitoramento 24×7 de segurança observa outra camada de sinais:
- Autenticações fora de padrão — login válido em horário, dispositivo ou localização incompatíveis com o comportamento histórico daquele usuário
- Movimentação lateral — uma estação acessando servidores que ela nunca acessou antes
- Alterações em contas e privilégios — criação de administradores fora do processo formal
- Tentativas de desativar proteções — o passo que antecede quase toda criptografia em massa
- Volume anômalo de saída de dados — o sinal característico da exfiltração
- Acesso ou exclusão em repositórios de backup — o alvo prioritário antes do bloqueio
Nenhum desses sinais derruba um sistema. Todos eles antecedem um desastre.
Qual a diferença entre receber um alerta e ter uma resposta?
Alerta é informação. Resposta é ação. Uma ferramenta que gera alertas às 3h da manhã só tem valor se existir alguém autorizado e disponível para agir sobre eles às 3h da manhã.
Essa é a lacuna mais comum que encontramos. A empresa investiu em tecnologia de detecção, os alertas são gerados corretamente — e ficam empilhados até o primeiro analista chegar.
Um alerta não lido é indistinguível de um alerta que nunca existiu. A diferença entre os dois só aparece depois, na auditoria do incidente.
É exatamente essa capacidade de agir, e não apenas de avisar, que faz a maioria das empresas optar por terceirizar o SOC para cobrir esse turno em vez de montar plantões internos.
Quanto tempo uma empresa leva para perceber que foi invadida?
O tempo médio de permanência de um invasor dentro da rede antes de ser detectado é de 3 dias, segundo a Sophos. Já o ciclo completo de uma violação — identificar, conter e restaurar o serviço — chega a 241 dias na média global apurada pela IBM. São escalas de tempo muito diferentes do que a maioria dos gestores imagina.
Esses dois números contam a mesma história por ângulos distintos. O primeiro mede quanto tempo o criminoso circula livremente. O segundo mede quanto tempo a empresa leva para voltar ao normal.
E o custo acompanha o relógio. No Brasil, o custo médio de uma violação de dados chegou a R$ 7,19 milhões, conforme o relatório Cost of a Data Breach 2025 da IBM.
Há um dado dentro desse relatório que resume bem o valor da detecção própria: organizações que identificaram a violação internamente economizaram cerca de US$ 900 mil em comparação com aquelas que só souberam quando o próprio invasor as notificou.
Descobrir sozinho custa menos do que ser informado. É uma frase óbvia que quase ninguém orça.
Nos atendimentos da Ferreuza Tecnologia, o tempo médio entre o primeiro sinal anômalo e a contenção é de [INSERIR DADO REAL: tempo médio de detecção e contenção do SOC da Ferreuza].
Como saber se a sua empresa precisa de monitoramento 24×7?
Se a resposta a um incidente depende de alguém acordar, ver uma mensagem e decidir o que fazer, a empresa já está operando com uma janela de exposição de várias horas por dia. Esse é o critério prático.
Use este checklist. Cada “sim” é uma hora de vulnerabilidade a mais:
- Ninguém acompanha alertas de segurança depois das 18h, nos fins de semana ou em feriados
- A empresa tem acesso remoto — VPN, área de trabalho remota, sistemas expostos à internet
- Existe um único profissional de TI ou um time pequeno que acumula suporte, infraestrutura e segurança
- Os logs existem, mas ninguém os lê de forma sistemática
- A empresa trata dados pessoais de clientes e está sujeita às obrigações da LGPD
- Há sistemas críticos que, parados por um dia, interrompem o faturamento
- O plano de resposta a incidentes nunca foi testado — ou não existe
Três ou mais marcados já indicam uma exposição relevante. Cinco ou mais colocam a empresa no perfil exato que os relatórios descrevem como alvo preferencial.
O que fazer com esse resultado não é contratar tudo de uma vez. O caminho mais eficiente costuma ser começar pela visibilidade: centralizar os logs, definir quais eventos são críticos e estabelecer quem responde por eles fora do expediente. Sem essa base, qualquer ferramenta adicional só aumenta o volume de alertas que ninguém lê.
A partir daí, a decisão passa a ser de cobertura: quantas horas por dia a empresa aceita ficar sem resposta. Formulada assim, com número em vez de adjetivo, a conversa com a diretoria muda de tom — deixa de ser um pedido de orçamento de TI e vira uma definição de risco aceitável.
Vale entender também o cenário completo de ameaças corporativas antes de definir o nível de cobertura adequado ao seu porte e setor.
Perguntas frequentes sobre monitoramento 24×7
1. O que é monitoramento 24×7 em segurança da informação?
É a vigilância contínua da rede e dos sistemas de uma empresa por analistas de segurança em turnos ininterruptos, com capacidade de detectar comportamentos anômalos e responder a incidentes em qualquer horário, inclusive madrugadas, fins de semana e feriados.
2. Monitoramento 24×7 é a mesma coisa que ter um antivírus?
Não. O antivírus atua no dispositivo, bloqueando ameaças conhecidas. O monitoramento 24×7 observa o comportamento de toda a rede e identifica atividades suspeitas que nenhuma ferramenta isolada reconheceria — como um login legítimo usado por quem não deveria estar usando.
3. Minha equipe de TI não pode ficar de sobreaviso?
Pode, mas com limitações reais. Sobreaviso cobre a resposta, não a detecção: alguém precisa perceber o problema antes de acionar o plantão. E manter uma equipe pequena em regime permanente de alerta gera rotatividade e desgaste — custo que raramente entra na comparação.
4. Por que 88% dos ataques de ransomware acontecem fora do expediente?
Porque a janela de reação é maior. O invasor calcula que terá várias horas sem interferência humana para escalar privilégios, apagar backups e concluir a criptografia. O dado é do Sophos Active Adversary Report 2026.
5. Empresas pequenas e médias precisam de monitoramento 24×7?
Sim, e por um motivo específico: a maioria dos ataques é automatizada e não seleciona alvos por porte. Robôs varrem a internet procurando vulnerabilidades, não faturamentos. Empresas menores costumam ter defesas mais simples, o que as torna alvos mais rentáveis por esforço investido.
6. Quanto tempo o monitoramento 24×7 leva para começar a operar?
A implantação envolve inventário de ativos, integração dos logs e definição das regras de detecção. O prazo varia conforme a complexidade do ambiente.
7. Monitoramento 24×7 substitui backup e antivírus?
Não. São camadas complementares. O monitoramento detecta e interrompe; o endpoint bloqueia; o backup imutável garante o retorno caso as duas camadas anteriores falhem. Retirar qualquer uma delas abre um caminho que as outras não cobrem sozinhas.
Conclusão: a pergunta não é se vão tentar, é quem estará olhando
A rede da sua empresa não tem horário de funcionamento. Ela responde a qualquer requisição, a qualquer hora, venha ela de um colaborador ou de um robô do outro lado do mundo.
A diferença entre uma tentativa frustrada e um incidente de R$ 7 milhões quase sempre cabe em algumas horas — as mesmas horas em que hoje não há ninguém olhando.
Se o ataque for um sequestro de dados, vale conhecer também a fase de reconhecimento silencioso de um ransomware, que é exatamente onde o monitoramento tem a maior chance de interromper o ciclo. E, se algo já estiver acontecendo agora, siga o que fazer nas primeiras horas de um ataque antes de qualquer outra providência.
Sua rede vai ter companhia esta madrugada de qualquer forma. A escolha é se ela será só do invasor. Conheça o serviço de SOC da Ferreuza Tecnologia e descubra o nível real de exposição da sua operação fora do horário comercial.
Fontes
- Sophos Active Adversary Report 2026 — 88% das cargas de ransomware implantadas fora do horário comercial, 79% das exfiltrações no mesmo período, 3,4 horas até o Active Directory e permanência média de 3 dias na rede. Cobertura do relatório — TI Inside · Análise — CISO Advisor
- IBM — Cost of a Data Breach Report 2025 (Brasil) — custo médio de R$ 7,19 milhões por violação, ciclo global de 241 dias e economia de US$ 900 mil para quem detecta internamente. Comunicado oficial IBM Brasil
- Sophos — documentação técnica sobre detecção comportamental e resposta gerenciada. sophos.com
- ANPD — obrigações de comunicação de incidente de segurança com dados pessoais. gov.br/anpd
