
Existe uma conversa que se repete em quase toda reunião de orçamento de TI. Alguém pergunta por que trocar a ferramenta atual, já que “nunca aconteceu nada” e o antivírus instalado parece estar funcionando.
A pergunta é legítima. O problema é que ela parte de uma premissa silenciosa: a de que não ter sido atacado prova que a proteção funciona. E não prova.
Este guia compara o que um antivírus corporativo tradicional realmente consegue ver e o que uma plataforma de endpoint integrada ao firewall enxerga além disso. Sem termo técnico solto e sem promessa de bala de prata.
📌 O Essencial
- Antivírus por assinatura reconhece o que já foi catalogado. Ameaça nova, variante modificada ou ataque sem arquivo passam por ele sem disparar nada.
- 67% dos incidentes investigados pela Sophos em 2026 tiveram origem em falhas de identidade — ou seja, o invasor entrou com um login válido. Nenhum antivírus bloqueia uma senha correta.
- O diferencial do Sophos Intercept X é comportamental: redes neurais de deep learning detectam malware nunca visto antes, sem depender de assinatura.
- Endpoint e firewall conversando mudam o jogo. Com o Security Heartbeat, um dispositivo comprometido é isolado da rede automaticamente, em segundos, sem ninguém precisar agir.
Transparência: a Ferreuza Tecnologia é parceira Sophos. Por isso este artigo compara categorias de tecnologia — antivírus por assinatura versus plataforma de endpoint com firewall sincronizado — e não marcas concorrentes entre si. Os critérios estão expostos para você aplicar a qualquer fornecedor.
O que é um antivírus corporativo e por que ele é diferente do antivírus doméstico?
Antivírus corporativo é a solução de proteção instalada nos dispositivos de uma empresa com gestão centralizada, políticas padronizadas e visibilidade do administrador sobre todo o parque. A diferença para o doméstico não está na força da detecção, e sim no controle.
Num ambiente doméstico, cada usuário cuida do próprio computador. Numa empresa, isso é inviável: basta uma máquina com a proteção desativada ou desatualizada para abrir caminho para todas as outras.
Por isso um antivírus corporativo precisa, no mínimo:
- Console central de gestão, com visão de todos os dispositivos em um único painel
- Políticas aplicadas de forma remota, sem depender da colaboração do usuário
- Relatórios e registros auditáveis, exigência prática para quem precisa comprovar diligência perante a LGPD
- Capacidade de resposta remota, isolando ou limpando uma máquina sem ir até a mesa dela
Essa é a base. O que separa um antivírus corporativo comum de uma plataforma moderna vem depois — e é aí que mora a diferença real de proteção.
Como funciona o antivírus comum baseado em assinatura?
O antivírus por assinatura compara cada arquivo com um banco de ameaças já identificadas. Se encontra correspondência, bloqueia; se não encontra, libera. É um modelo de reconhecimento, não de julgamento.
Pense em um porteiro com um álbum de fotos de pessoas proibidas. Ele é excelente no trabalho: compara cada rosto com rapidez e precisão impressionantes.
Mas ele tem um limite estrutural. Quem não está no álbum entra. E não entra porque o porteiro falhou — entra porque o método é esse.
A detecção por assinatura ainda tem valor e continua presente em qualquer solução séria, inclusive nas modernas. O erro não é usá-la. O erro é usá-la sozinha.
Por que a detecção por assinatura não barra ameaças novas?
Porque toda assinatura é criada depois que a ameaça já foi observada em algum lugar do mundo. Existe sempre uma janela entre o primeiro ataque e a atualização que o reconhece — e é nessa janela que os ataques dirigidos acontecem.
Três situações comuns escapam completamente desse modelo:
- Malware polimórfico: o código se modifica a cada execução, gerando um arquivo diferente a cada vez. A assinatura nunca bate.
- Ataques sem arquivo (fileless): o invasor usa ferramentas legítimas do próprio sistema operacional. Não há arquivo malicioso para escanear.
- Uso de credenciais válidas: o criminoso simplesmente faz login. Para o antivírus, é um usuário autorizado trabalhando.
Esse terceiro caso é hoje o mais relevante. O Sophos Active Adversary Report 2026 aponta que 67% dos incidentes investigados tiveram origem em ataques relacionados à identidade — credenciais roubadas, força bruta e autenticação multifator ausente ou fraca.
Nenhum antivírus corporativo, por melhor que seja seu banco de assinaturas, impede alguém de entrar com a senha certa.
O que o Sophos Intercept X faz que um antivírus comum não faz?
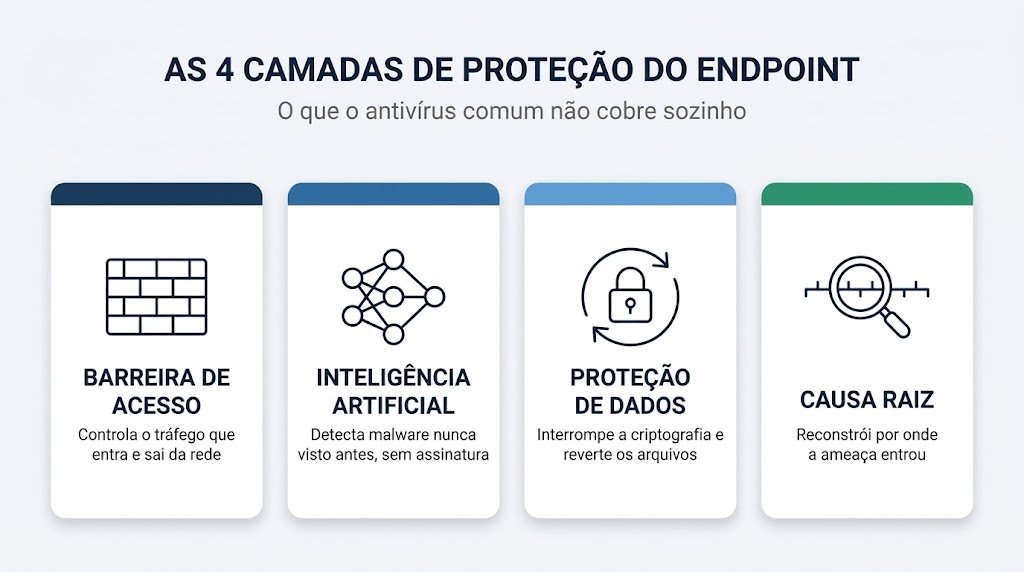
O Intercept X adiciona camadas que julgam comportamento em vez de apenas reconhecer arquivos: deep learning para malware desconhecido, prevenção de exploits, proteção anti-ransomware com reversão de arquivos e investigação de causa raiz. A assinatura continua lá — ela deixa de ser a única linha.
Na prática, a varredura acontece em ordem: primeiro a reputação do arquivo, depois a análise por deep learning e, por fim, a verificação tradicional por assinatura. Três perguntas diferentes sobre o mesmo arquivo.
O que é deep learning aplicado à detecção de malware?
Quem quiser aprofundar essa corrida pode ler sobre o uso de inteligência artificial na defesa contra ataques automatizados, que detalha como a automação mudou a escala do problema.
É uma rede neural treinada com milhões de amostras de arquivos maliciosos e legítimos, capaz de avaliar se um arquivo nunca visto antes tem características de ameaça. Ela não procura uma correspondência exata: avalia atributos.
Voltando ao porteiro: em vez de comparar rostos com um álbum, ele agora reconhece comportamento suspeito — alguém testando maçanetas, evitando câmeras, carregando ferramenta de arrombamento.
Essa abordagem é o que permite detectar ameaças de dia zero, aquelas para as quais ainda não existe assinatura publicada em lugar nenhum do mundo.
O que é o CryptoGuard e como ele age contra ransomware?
CryptoGuard é a camada anti-ransomware do Intercept X: ela identifica processos realizando criptografia em massa de arquivos, interrompe a ação e restaura automaticamente os arquivos já afetados. O critério é a atividade, não a identidade do programa.
Isso cobre um cenário que a assinatura não cobre: quando um processo confiável foi sequestrado e passa a criptografar arquivos. O programa é legítimo; a ação, não.
Há ainda duas camadas frequentemente ignoradas na comparação:
- Prevenção de exploits, que bloqueia as técnicas usadas para assumir o controle de softwares vulneráveis, independentemente de qual malware virá depois
- Remediação em nível forense, que não apenas remove o arquivo malicioso, mas também desfaz alterações deixadas no registro e na configuração do sistema
Antivírus comum apaga o arquivo e declara o problema resolvido. O que ficou para trás costuma ser o que permite o retorno do invasor.
Há ainda a análise de causa raiz, que costuma passar despercebida na comparação de recursos e é decisiva depois do incidente. Ela reconstrói a linha do tempo: por onde a ameaça entrou, quais processos ela executou, quais arquivos tocou e para onde tentou se mover.
Sem essa reconstrução, a empresa limpa a máquina sem saber o que corrigir — e frequentemente repete o mesmo incidente semanas depois, pela mesma porta. É também o registro que sustenta a comunicação a clientes e à ANPD, quando houver dados pessoais envolvidos.
Qual o papel do firewall nessa proteção?
Vale entender o que acontece na rede da sua empresa de madrugada para dimensionar o tamanho dessa janela.
O firewall controla o tráfego que entra e sai da rede. Quando ele conversa com o endpoint, passa a fazer algo mais: isolar automaticamente um dispositivo comprometido antes que a ameaça se espalhe. É a diferença entre duas ferramentas no mesmo ambiente e duas ferramentas no mesmo time.
Na maioria das empresas, antivírus e firewall operam em silos. O antivírus detecta algo na estação do financeiro e registra o alerta. O firewall, que não ficou sabendo de nada, continua liberando o tráfego daquela máquina para o resto da rede.
A tecnologia que a Sophos chama de Security Heartbeat elimina esse silo. O endpoint envia continuamente um sinal de saúde ao firewall, em três estados:
- 🟢 Verde: nenhum problema detectado, tráfego segue normalmente
- 🟡 Amarelo: atividade indesejada identificada, o firewall aplica restrições
- 🔴 Vermelho: comprometimento confirmado, o dispositivo é isolado da rede
No estado vermelho, a resposta é automática e não depende de ninguém estar acordado. O firewall corta o acesso do dispositivo aos recursos da rede e aos servidores, e os demais endpoints saudáveis passam a ignorar o tráfego vindo dele — o que bloqueia a movimentação lateral mesmo dentro do mesmo segmento de rede.
Quando a máquina é limpa, o sinal volta ao verde e o acesso é restaurado sozinho.
O valor disso se mede em minutos. Entre o momento em que uma estação é comprometida e o momento em que o invasor alcança um servidor de arquivos ou o controlador de domínio, existe uma janela curta — e é exatamente nela que o isolamento automático age.
Vale notar o que acontece sem essa integração: o antivírus detecta, registra o alerta e espera. O firewall, sem saber de nada, continua roteando o tráfego daquela máquina normalmente. A informação existe, mas não chega a quem poderia agir sobre ela.
Essa automação importa porque, segundo o mesmo relatório da Sophos, 88% das cargas de ransomware são disparadas fora do horário comercial. Vale entender o que acontece na rede da sua empresa de madrugada para dimensionar o tamanho dessa janela.
Antivírus comum ou plataforma integrada: qual a diferença na prática?
A diferença aparece no tipo de ataque que cada modelo consegue interromper — e, principalmente, no que acontece depois da detecção. A tabela abaixo compara os dois modelos nos cenários que mais ocorrem.
| Cenário real | Antivírus corporativo por assinatura | Endpoint com deep learning + firewall sincronizado |
|---|---|---|
| Malware já catalogado | Bloqueia | Bloqueia |
| Variante nova do mesmo malware | Passa até a assinatura ser publicada | Bloqueia pela análise comportamental |
| Ataque sem arquivo (fileless) | Não detecta — não há arquivo | Detecta pela técnica de exploração usada |
| Login com credencial roubada | Não detecta — o acesso é válido | Detecta pelo comportamento anômalo do usuário |
| Criptografia por processo confiável | Não detecta — o programa é legítimo | Interrompe e reverte os arquivos afetados |
| Propagação para outras máquinas | Não impede — o firewall não foi avisado | Isola o dispositivo automaticamente |
| Limpeza após o incidente | Remove o arquivo malicioso | Desfaz alterações em registro e configuração |
| Investigação de causa raiz | Registro limitado | Linha do tempo completa do incidente |
Repare que nas três primeiras linhas os dois modelos se parecem. A distância aparece exatamente nos cenários que dominam os ataques reais de hoje.
Sua empresa precisa trocar de antivírus corporativo?
Nem sempre a resposta é trocar. Em muitos casos, é complementar. O Intercept X pode operar como agente autônomo ao lado do antivírus já instalado, adicionando as camadas de deep learning e anti-ransomware sem exigir a remoção da solução atual.
Esse detalhe costuma destravar a decisão, porque elimina o medo da migração em bloco. Mas a avaliação precisa começar por um diagnóstico honesto do que você tem hoje.
Use este checklist. Cada “não” é uma lacuna de cobertura:
- A solução atual detecta ameaças sem assinatura publicada?
- Ela impede a criptografia disparada por um processo confiável?
- Ela reverte arquivos já criptografados?
- O firewall recebe informação do endpoint sobre dispositivos comprometidos?
- Um dispositivo infectado é isolado automaticamente, sem ação humana?
- Existe registro investigável do que aconteceu antes da detecção?
- Alguém analisa os alertas fora do horário comercial?
Três ou mais lacunas marcadas já indicam que a proteção atual depende de sorte em cenários que são rotina hoje. Isso não significa que a ferramenta seja ruim — significa que ela está sendo usada para cobrir um risco que não foi desenhada para cobrir.
A última pergunta é a que mais muda o resultado. Ferramenta sem alguém para operá-la gera alerta, não proteção — e é por isso que muitas empresas combinam a plataforma com o monitoramento de um SOC terceirizado.
Nos projetos conduzidos pela Ferreuza Tecnologia, a implantação completa do endpoint com firewall sincronizado leva em média [INSERIR DADO REAL: prazo médio de implantação Sophos].
Perguntas frequentes sobre antivírus corporativo
1. Qual a diferença entre antivírus corporativo e antivírus comum?
O antivírus corporativo oferece gestão centralizada, políticas aplicadas remotamente e relatórios auditáveis de todo o parque de máquinas. O antivírus doméstico protege um dispositivo isolado, sem visibilidade do administrador nem capacidade de resposta remota.
2. O antivírus corporativo sozinho protege contra ransomware?
Parcialmente. Ele bloqueia variantes já catalogadas, mas não impede criptografia disparada por processos confiáveis nem acesso feito com credenciais válidas. A proteção consistente exige camada comportamental, isolamento automático e backup imutável — como explicamos em como funciona um ataque de ransomware, etapa por etapa.
3. O Sophos Intercept X substitui o antivírus atual?
Pode substituir ou complementar. Ele roda como agente autônomo ao lado da solução existente, acrescentando deep learning, anti-exploit e CryptoGuard sem exigir a desinstalação do antivírus atual — o que facilita migrações graduais.
4. O que é Security Heartbeat?
É a comunicação contínua entre os endpoints e o firewall Sophos, que troca o status de saúde de cada dispositivo em três estados: verde, amarelo e vermelho. No estado vermelho, o firewall isola automaticamente a máquina comprometida do restante da rede.
5. Preciso ter firewall e endpoint do mesmo fabricante?
Não é obrigatório, mas é o que habilita a resposta automática. Soluções de fabricantes diferentes funcionam lado a lado; o que elas não fazem é trocar informação entre si para isolar um dispositivo sem intervenção humana.
6. Antivírus gratuito serve para uma empresa pequena?
Não é recomendado. Versões gratuitas normalmente não têm console central, não permitem aplicar políticas remotamente e não geram os registros necessários para comprovar diligência em caso de incidente com dados pessoais.
7. Como saber se o antivírus corporativo atual está sendo suficiente?
Ausência de incidentes não é evidência de proteção — pode significar apenas que nada foi detectado. O caminho prático é testar: avaliação de vulnerabilidades, revisão dos registros de detecção e verificação de quem responde aos alertas fora do expediente.
Conclusão: a pergunta certa não é qual antivírus, é o que acontece depois da detecção
A discussão sobre antivírus corporativo costuma travar na comparação de taxas de detecção. É a métrica mais fácil de comparar — e a menos decisiva.
O que determina o resultado de um incidente é o que acontece nos minutos seguintes. Se a máquina for isolada antes de alcançar o servidor de arquivos, você teve um transtorno. Se não for, você tem uma crise.
Antivírus comum detecta e avisa. Plataforma integrada detecta, isola, reverte e registra. A diferença entre as duas não aparece no dia a dia — aparece no único dia em que importa.
E se esse dia já chegou, siga o que fazer nas primeiras horas de um ataque antes de qualquer outra providência.
Quer saber onde estão as lacunas reais da sua proteção atual? Fale com os especialistas da Ferreuza Tecnologia e receba uma avaliação do seu ambiente de endpoint e rede, com os critérios deste artigo aplicados ao que você já tem instalado.
Fontes
- Sophos Active Adversary Report 2026 — 67% dos incidentes com origem em ataques relacionados à identidade e 88% das cargas de ransomware implantadas fora do horário comercial. Cobertura — TI Inside · Análise — CISO Advisor
- Sophos — Synchronized Security e Security Heartbeat, documentação oficial sobre isolamento automático de dispositivos comprometidos e bloqueio de movimentação lateral. Ler no site da Sophos
- Sophos — Intercept X, documentação técnica sobre deep learning, prevenção de exploits, CryptoGuard e recuperação automática de arquivos. sophos.com
- IBM — Cost of a Data Breach Report 2025 (Brasil), custo médio de R$ 7,19 milhões por violação de dados. Comunicado IBM Brasil
